Arbeiten, wo andere Urlaub machen

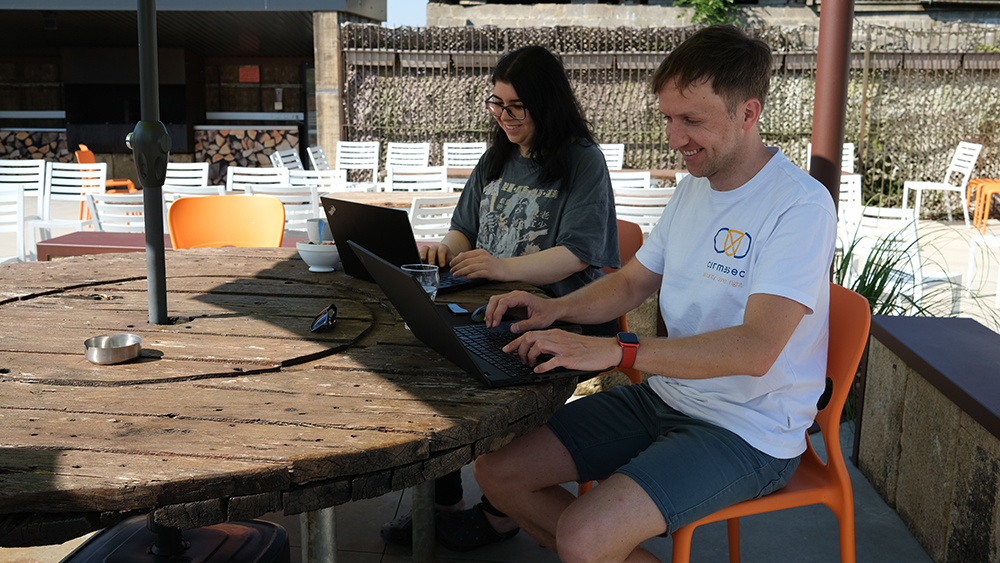
Florenville, Belgien. Eine Woche, ein Team, ein anderer Rhythmus. Wir zeigen dir in Bildern, wie Working abroad bei carmasec aussieht.

  • ca. 8 Minuten
  • Illustration eines Wookiee-Maskottchens auf einem goldenen SchutzschildRedaktion carmasec
  • 16. Juni 2023

Inhaltsübersicht

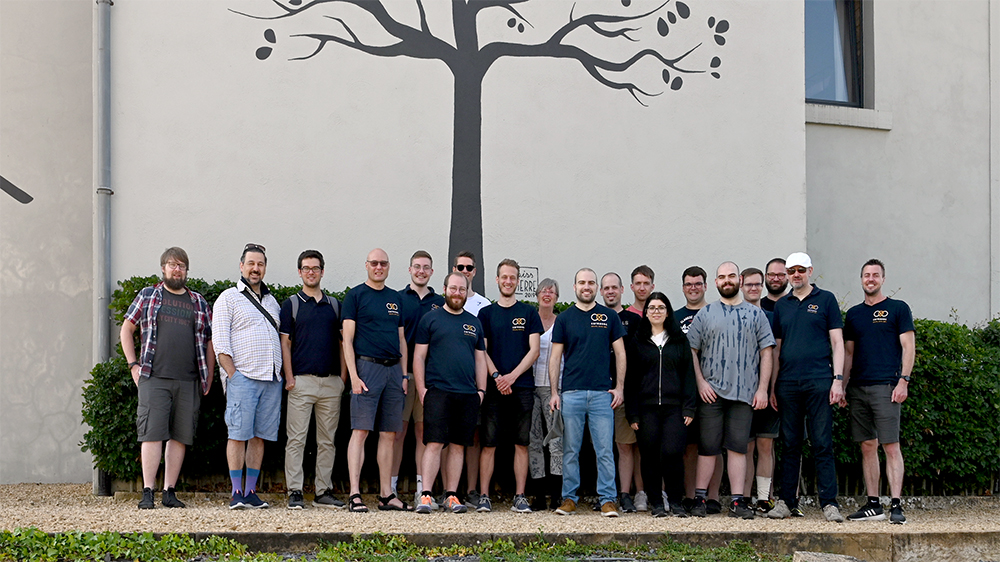
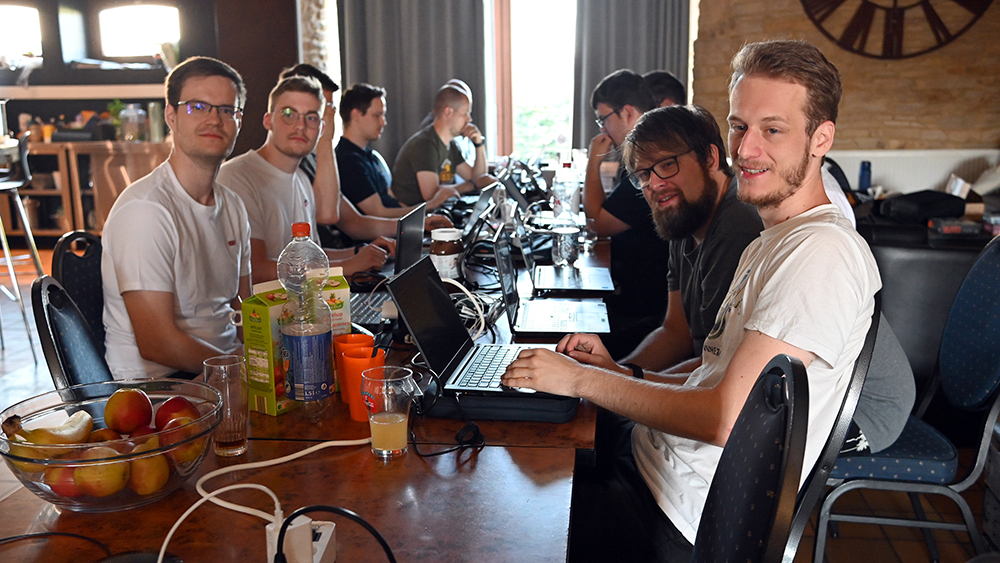
    Für neue Impulse wechselten wir nicht nur die Perspektive, sondern gleich den Arbeitsort. Als logische Weiterentwicklung von Remote-Arbeit haben wir unsere Laptops eingepackt und verbrachten mit fast dem gesamten Team eine Woche in den belgischen Ardennen.

    Unser Ziel:
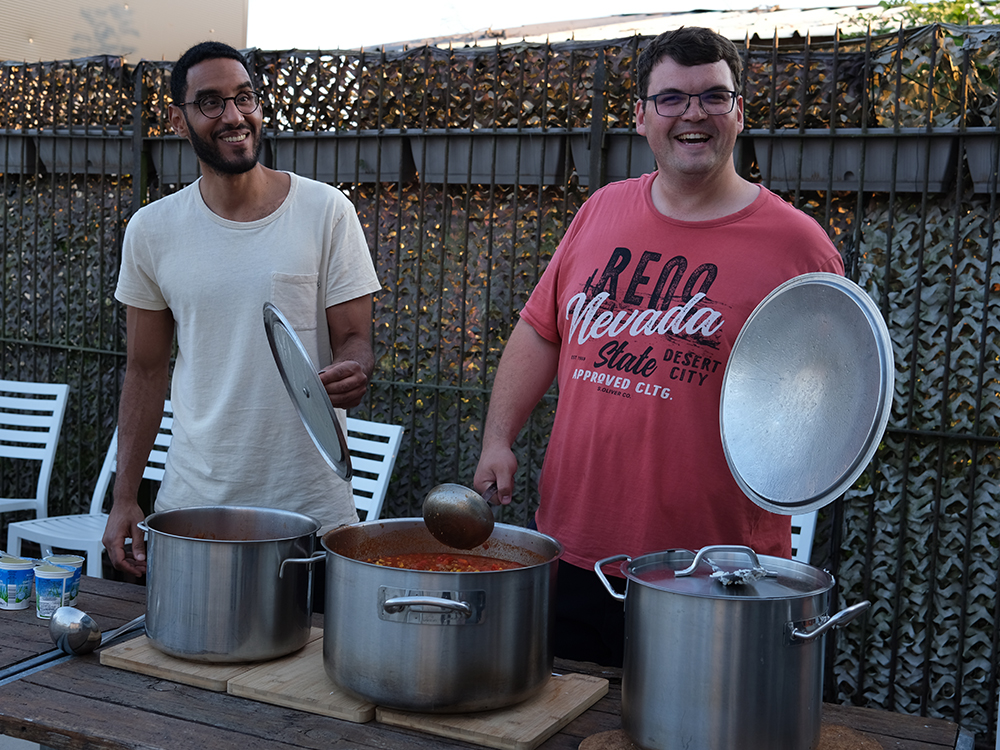
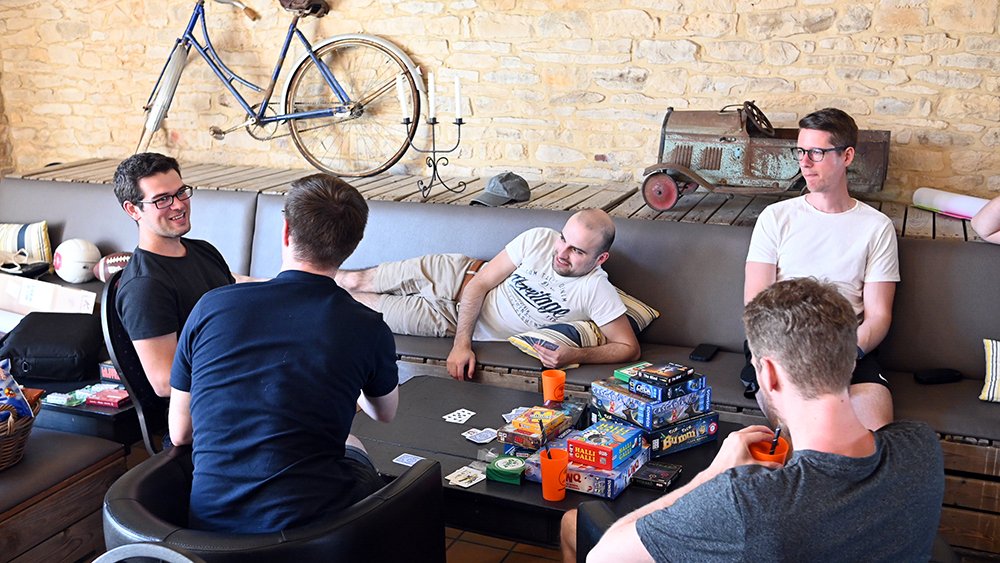
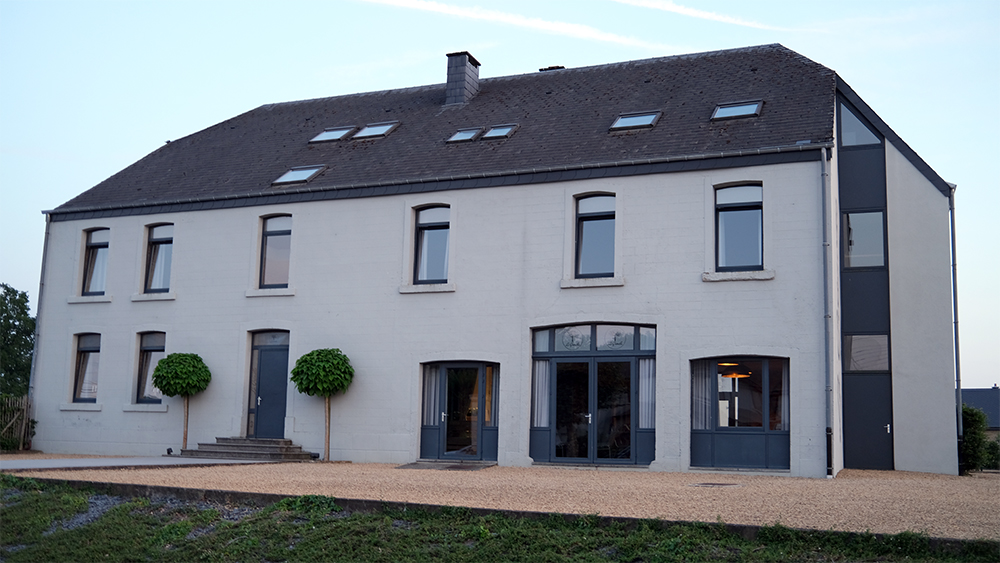
    In schöner Atmosphäre den fachlichen Austausch mit erholsamen Freizeitaktivitäten und abendlichem Klönen verbinden. Die gesamte Organisation übernahm das Team selbst, die Geschäftsführung stellte lediglich die Unterkunft.

    Darüber freute sich das Team:
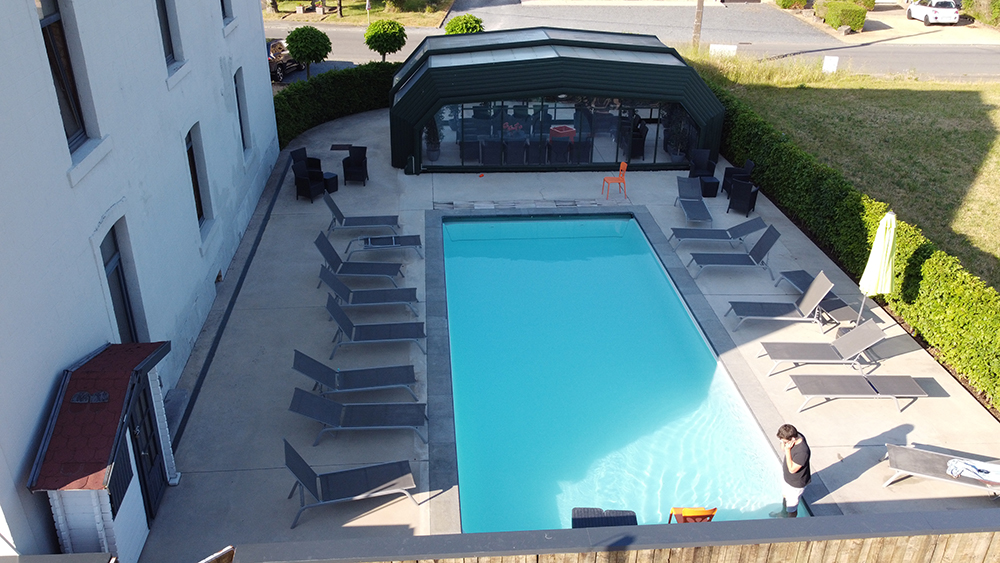
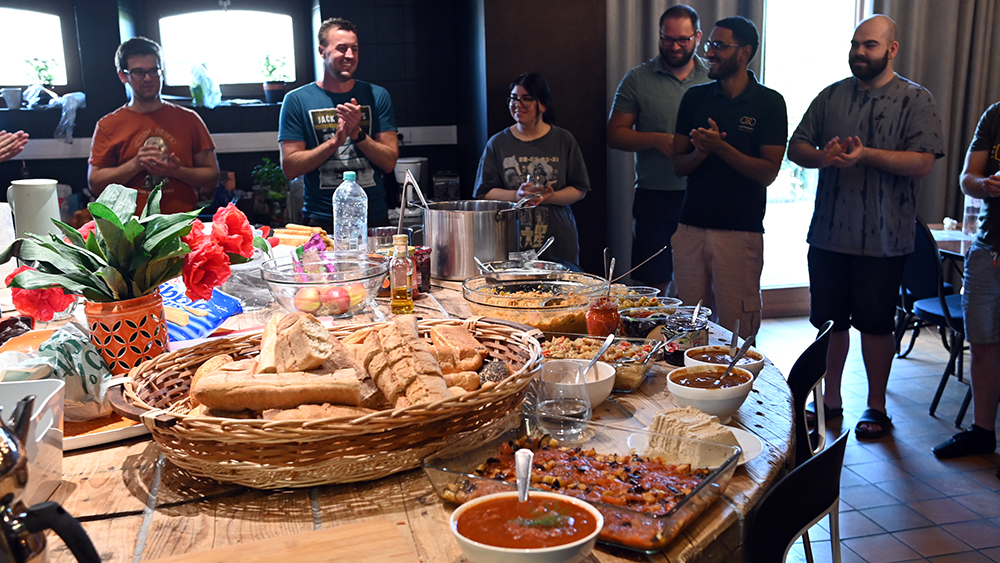
    Besonders der hauseigene Pool, die leckeren selbst gekochten Mahlzeiten und der Tanzworkshop von Nico Vaca Weber standen bei uns hoch im Kurs. Zudem empfanden wir den persönlichen Austausch mit den Kolleg:innen, die bei 100% Remote-Arbeit gelegentlich zu kurz kommen, als sehr wertvoll.

    Unser Fazit:
    Wir hatten eine tolle Woche, in der wir uns auch privat besser kennengelernt haben, Ideen entwickeln konnten und weiter zusammengewachsen sind. Wir freuen uns auf die nächste carmasec Week!
    Das könnte dich auch interessieren:

    Läufer von hinten der durch eine futuristische Stadt läuft. Blogartikel DORA fit?

    Article

    Information Security & Compliance|12.03.2024

    Das musst du jetzt über DORA wissen

    Anforderungen, Fristen, Lücken. Was der Digital Operational Resilience Act bedeutet — und warum DORA mehr ist als eine weitere Compliance-Übung.

    Blogbeitrag lesen
    Digitale Illustration eines Roboterarms, der das CE-Kennzeichen auf einen Mikrochip graviert, in Orange und Blau

    Article

    Information Security & Compliance|08.07.2025

    Cyber Resilience Act verstehen & umsetzen: Was Hersteller jetzt tun müssen

    Was der Cyber Resilience Act von Herstellern fordert, wen er betrifft und warum Unternehmen, die jetzt handeln, bei Marktzugang, Haftung und Lieferkette klar im Vorteil sind. Mit konkreten Umsetzungsschritten, FAQ und Zeitplan.

    Blogbeitrag lesen
    Illustration eines Schutzschilds mit zentralem Schloss, um digitale Sicherheit darzustellen

    Article

    Governance, Audit & Management|13.03.2024

    BSI IT-Grundschutz: Das solide Fundament der IT-Sicherheit in Deutschland

    Wann der IT-Grundschutz verbindlich ist, wann er sich freiwillig rechnet und warum Unternehmen, die ihn kennen, bei NIS-2 und DORA die Nase vorn haben.

    Blogbeitrag lesen
    Schild mit dem Wort Risk und vier darunter angeordneten Optionen: Reduce, Accept, Avoid und Transfer

    Article

    Governance, Audit & Management|15.04.2025

    IT-Risikomanagement: ISO 27001, TISAX und NIS-2 strukturiert umsetzen.

    Wann der IT-Grundschutz Pflicht ist, wann er sich freiwillig lohnt und warum Unternehmen, die ihn kennen, bei NIS-2 und DORA einen entscheidenden Vorsprung haben.

    Blogbeitrag lesen